Radar · 29 de setembro de 2026
A correção chegou no domingo. O webshell já estava lá desde antes
Duas falhas de execução remota no Citrix NetScaler foram exploradas por semanas antes de existir boletim, identificador CVE ou pacote de correção. A Citrix publicou os dois na noite de 27 de setembro. A CISA colocou prazo de 30 de setembro para o governo federal americano.
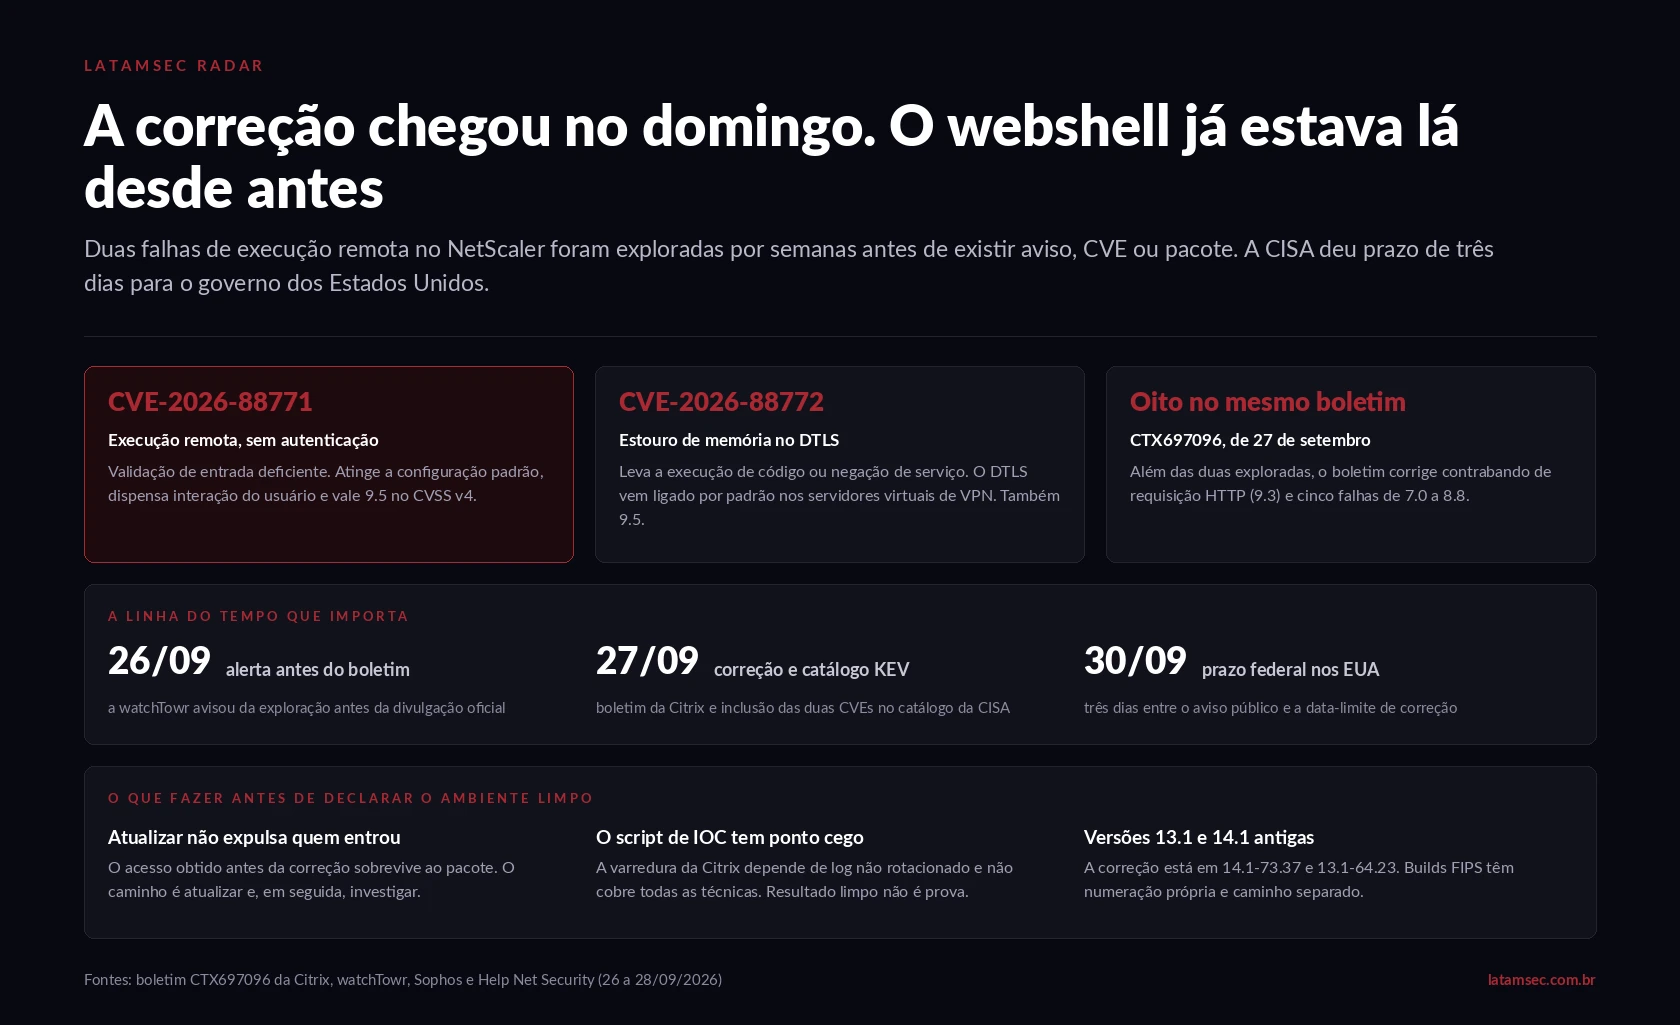
O que aconteceu: a Citrix publicou em 27 de setembro o boletim CTX697096, que corrige oito vulnerabilidades no NetScaler ADC e no NetScaler Gateway. Duas delas, a CVE-2026-88771 e a CVE-2026-88772, valem 9.5 no CVSS v4 e permitem execução remota de código sem autenticação. O próprio boletim registra que houve exploração contra instalações sem mitigação. A watchTowr já havia alertado publicamente sobre a exploração no dia 26, antes de existir identificador. A CISA incluiu as duas no catálogo de vulnerabilidades exploradas no mesmo 27 de setembro e fixou 30 de setembro como prazo de correção para as agências federais americanas. O padrão observado nos aparelhos comprometidos é a instalação de webshell.
Existe uma diferença prática entre um aviso de vulnerabilidade e o aviso que saiu neste domingo, e ela não está na nota de gravidade.
Quando a correção chega antes do ataque, o trabalho do time é uma operação de manutenção: agendar, testar, aplicar, fechar o chamado. Quando a correção chega depois de semanas de exploração, o trabalho passa a ser outro. Aplicar o pacote deixa de ser a conclusão e vira o primeiro passo de uma investigação. A Sophos escreveu isso na forma mais direta possível: aplicar a atualização pode não remover o acesso de quem já estava dentro.
É o tipo de frase que muda o desenho da semana. Um NetScaler corrigido na terça-feira, com webshell instalado no começo de setembro, continua sendo um NetScaler comprometido na quarta.
As duas falhas, e por que elas pegam a configuração padrão
A CVE-2026-88771 vem de validação de entrada deficiente. Ela permite que um atacante remoto e não autenticado execute comandos no aparelho. Não exige interação de nenhum usuário e atinge equipamentos em configuração padrão, o que elimina a saída habitual de verificar se algum recurso incomum estava ligado.
A CVE-2026-88772 é um estouro de memória que leva a execução de código ou a negação de serviço. Ela depende de o DTLS estar habilitado, e o DTLS vem habilitado por padrão nos servidores virtuais de VPN. Na prática, quem usa o NetScaler Gateway como concentrador de acesso remoto está na condição vulnerável sem ter feito nada de diferente.
As duas podem ser exploradas de forma independente. Não há encadeamento necessário, não há pré-requisito de credencial e não há contorno oficial publicado para nenhuma das duas.
O resto do boletim
| Identificador | Efeito | CVSS v4 |
|---|---|---|
| CVE-2026-88771 | Execução remota de código por validação de entrada deficiente | 9.5 |
| CVE-2026-88772 | Estouro de memória com execução de código ou negação de serviço, via DTLS | 9.5 |
| CVE-2026-88773 | Contrabando de requisição HTTP | 9.3 |
| CVE-2026-88775 a 88777 | Estouro de memória com negação de serviço no Gateway, no balanceamento Oracle e em camada 7 não HTTP | 8.8 |
| CVE-2026-88778 | Previsão de número de sequência TCP | 8.8 |
| CVE-2026-88774 | Contorno de política em expressão de URL HTTP | 7.0 |
A correção está em 14.1-73.37 e em 13.1-64.23. As variantes FIPS e NDcPP têm numeração própria, e vale conferir a linha específica no boletim antes de agendar a janela, porque a confusão entre as duas numerações já custou manutenção repetida em ciclos anteriores do mesmo produto.
O problema com a varredura de indicadores
A Citrix oferece uma varredura de indicadores de comprometimento pelo NetScaler Console, disponível a partir da versão 14.1-73.36 e com telemetria habilitada. Quem não tem o Console pode pedir os indicadores ao suporte.
Duas ressalvas vêm junto, e as duas importam. A primeira é da própria Citrix: os indicadores não cobrem todas as técnicas, então um resultado limpo não prova que o aparelho não foi comprometido. A segunda é operacional: a varredura depende de registro que ainda não tenha sido rotacionado. Em um aparelho de borda movimentado, com semanas de tráfego acumulado desde o início da exploração, o registro relevante pode ter saído da janela.
Isso não torna a varredura inútil. Torna o resultado assimétrico. Achado positivo é resposta a incidente. Achado negativo é só a ausência de evidência naquilo que foi possível olhar.
O que muda para quem opera no Brasil
- O NetScaler costuma estar na frente do que importa. Ele publica portal de cliente, aplicação interna exposta e acesso remoto de terceiro. Quem chega a root nesse aparelho lê o tráfego decifrado e alcança a rede que ele protege.
- O aparelho de borda raramente tem agente. É um appliance, e appliance normalmente fica fora do EDR. A detecção depende de registro enviado para fora e de inspeção de configuração, não de alerta de endpoint. Se o envio de log não estava configurado, a reconstrução depende do que restou no próprio aparelho.
- O prazo da CISA não obriga ninguém aqui, e ainda assim serve. Três dias entre o aviso público e a data-limite é a leitura que a agência americana fez da urgência. Um comitê de mudança que precise de duas semanas para aprovar essa janela está usando o calendário errado para essa classe de ativo.
- Contrato de terceiro entra na conta. Em boa parte das empresas de médio porte, quem opera o NetScaler é o provedor. Vale perguntar hoje, por escrito, em que versão está cada instância e se a varredura de indicadores foi executada antes da atualização.
Leitura LATAMSEC
Três perguntas, na ordem em que fazem diferença.
Para quem opera a borda: quantas instâncias de NetScaler existem, em que versão estão e quais foram atualizadas antes de a varredura de indicadores rodar? A ordem das duas operações decide se a investigação ainda é possível. Atualizar primeiro apaga parte do que a varredura procurava.
Para o time de resposta: se um aparelho tiver sido comprometido no começo de setembro, o que ainda existe para olhar? Vale levantar agora a retenção efetiva de log do NetScaler, verificar se há cópia fora do aparelho e confirmar se as sessões ativas e as credenciais de serviço que passam por ele foram rotacionadas depois da atualização, não antes.
Para o comitê de risco: quantos ativos da organização compartilham a característica deste, a de não aceitar agente e ficar de frente para a internet? O NetScaler é o caso desta semana. A categoria inclui balanceador, concentrador de VPN, gateway de arquivo e appliance de correio. É uma pergunta que se faz uma vez e vale para todos.
Outros sinais do dia
A CVE-2026-86950 é escrita fora dos limites e foi explorada no que a empresa descreve como ataque extremamente sofisticado contra alvos específicos.
Um servidor malicioso consegue obter a credencial OAuth da aplicação cliente. O SDK é a base de boa parte das integrações de agente em produção.
A Microsoft identificou o uso do artefato em telecomunicações e governo, com foco em permanência e não em movimentação rápida.
O complemento se apresenta como bloqueador e envia dado de navegação. Chegou à loja oficial e ficou lá apesar dos avisos.
Fontes e aprofundamento
- Citrix · Boletim CTX697096, com a lista completa das oito falhas, as notas CVSS v4 e as versões corrigidas.
- watchTowr · Citrix NetScaler Zero-Day Vulnerabilities FAQ, com a cronologia do alerta antes da divulgação e os limites da varredura de indicadores.
- Sophos · CVE-2026-88771 e CVE-2026-88772 em exploração ativa, com o roteiro de identificação, correção e avaliação de comprometimento.
- Help Net Security · Citrix NetScaler RCE zero-days exploited globally for weeks, com o detalhamento das condições de exploração de cada falha.