Radar · 21 de setembro de 2026
Um e-mail comum atravessa o gateway e vira root
A CVE-2026-76461 não está na interface de administração do Cisco Secure Email Gateway. Está na rotina que lê a mensagem. Quem sabe escrever o e-mail certo executa comando com privilégio máximo no appliance, sem credencial e sem que ninguém precise clicar em nada.
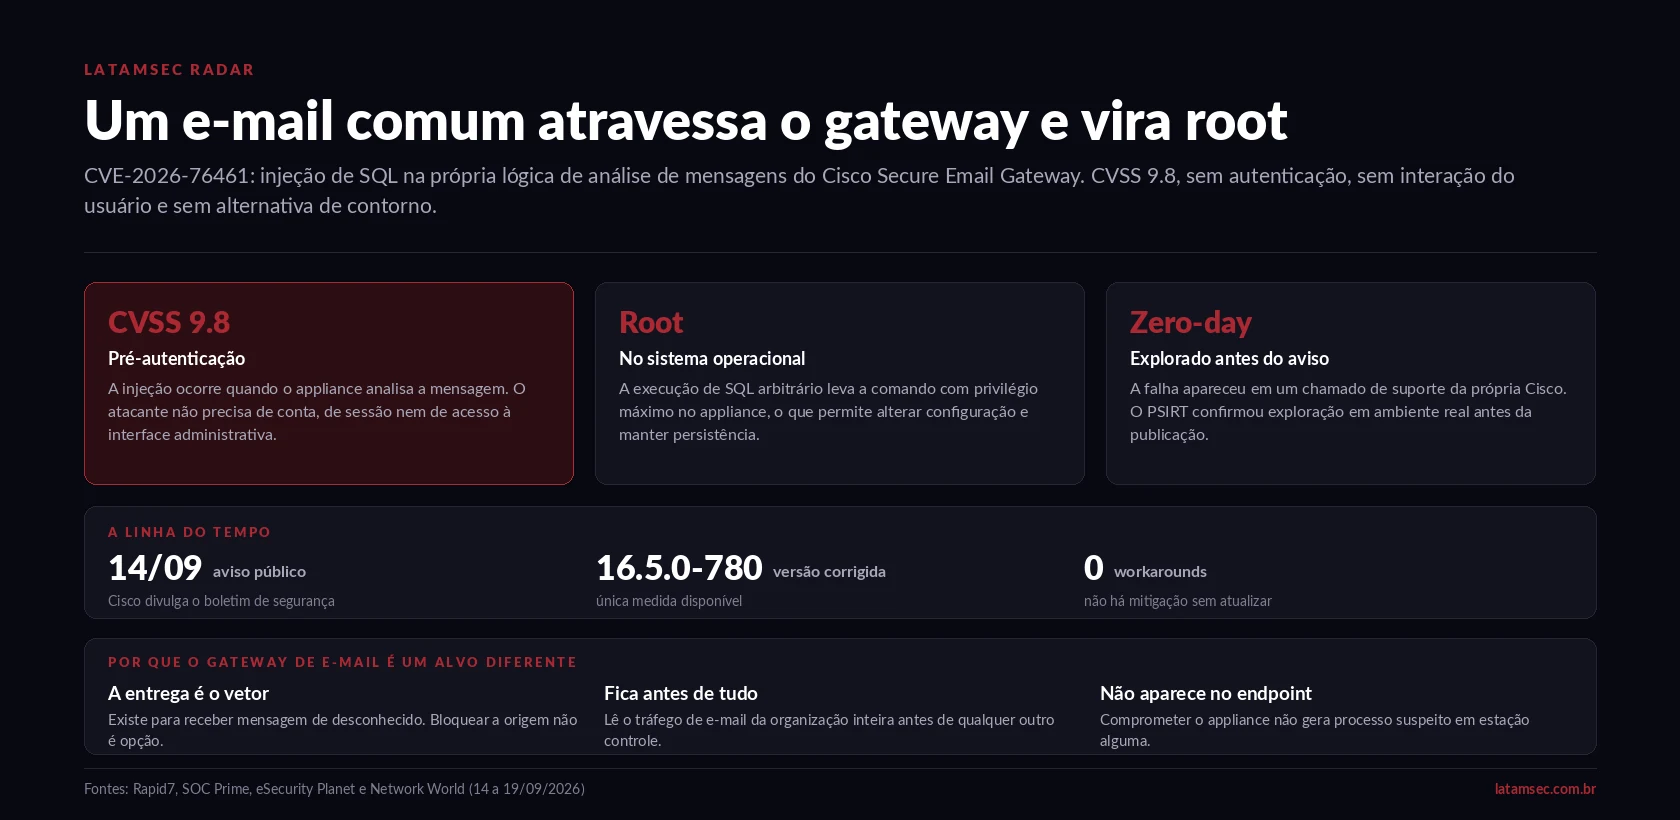
O que aconteceu: a Cisco publicou em 14 de setembro o boletim da CVE-2026-76461, uma injeção de SQL na lógica de análise de mensagens do AsyncOS para Secure Email Gateway. A nota é 9.8. Um atacante remoto e sem autenticação envia um e-mail com instruções SQL embutidas; o appliance as executa e, a partir daí, é possível chegar a comando com privilégio de root no sistema operacional. A falha foi identificada durante um chamado de suporte no TAC da própria Cisco, e o PSIRT afirma ter tomado conhecimento de exploração em ambiente real ainda em setembro, antes da divulgação. Não há contorno: a única medida é migrar para o AsyncOS 16.5.0-780.
Vale separar duas coisas que costumam ser tratadas como a mesma, porque a diferença entre elas é o que torna esta falha incômoda.
Boa parte das vulnerabilidades críticas em appliance de borda mora na interface de administração. São graves, mas têm uma propriedade que ajuda muito na hora de responder: a interface não precisa estar exposta. Restringir o acesso administrativo a uma rede de gerência, colocar um salto de bastião no caminho, fechar a porta na internet — tudo isso compra tempo até a janela de manutenção.
A CVE-2026-76461 não oferece essa saída. Ela mora no caminho de dados, não no de controle. O Secure Email Gateway existe para receber mensagem de remetente que ninguém conhece, e a rotina vulnerável é exatamente a que processa essa mensagem. Fechar o vetor significa parar de receber e-mail.
Injeção de SQL em 2026, e por que ainda acontece
A pergunta é razoável. Injeção de SQL é uma classe de falha catalogada há mais de duas décadas, com defesa conhecida e barata: consulta parametrizada. Por que aparece em um produto de segurança de uma fabricante grande?
A resposta tende a ser a mesma nesses casos. Appliance de e-mail carrega código antigo. O motor de análise de mensagem acumula décadas de heurística de spam, regras de reputação, filtros de conteúdo, tabelas de quarentena e estatística de tráfego — tudo isso vive em banco local. Cada novo recurso adiciona uma consulta. Em algum ponto dessa camada, um valor extraído do cabeçalho, do envelope ou do corpo da mensagem entrou em uma consulta montada por concatenação. A auditoria de produto novo raramente reabre o trecho que funciona há quinze anos.
O agravante aqui é o privilégio. Em um servidor de aplicação típico, a injeção dá acesso ao banco e é preciso trabalhar a partir daí. No appliance, o banco roda na mesma caixa, com o mesmo usuário privilegiado e sem separação de contexto. A distância entre ler uma tabela e executar comando como root é curta.
A linha do tempo importa menos do que o que ela não diz
| Data | Evento |
|---|---|
| Setembro/2026 | Cisco PSIRT toma conhecimento de exploração em ambiente real. A falha havia sido identificada durante um chamado no TAC. |
| 14/09/2026 | Publicação do boletim de segurança e liberação do AsyncOS 16.5.0-780. |
| 15 a 19/09/2026 | Análises independentes confirmam o alcance pré-autenticação e a ausência de contorno. |
O que o boletim não traz é o que faria diferença na resposta: número de organizações afetadas, indicadores de comprometimento, perfil do operador. Quem administra o appliance recebeu a versão corrigida e a informação de que a falha já estava em uso. Ficou sem o material para responder à pergunta seguinte, que é se a própria caixa já foi tocada.
Essa lacuna tem consequência prática. Atualizar resolve a exposição futura. Não diz nada sobre persistência instalada antes da atualização — e comprometer um gateway de e-mail com privilégio de root permite exatamente isso: alterar configuração, criar rota de coleta, manter acesso.
O que muda para quem opera no Brasil
- O appliance vê tudo antes de qualquer outro controle. Ele fica na frente do filtro de conteúdo, do DLP, do arquivamento e da caixa do usuário. Quem controla o gateway lê a correspondência da organização inteira sem tocar em uma única estação.
- O EDR não cobre esse ponto. Appliance não roda agente. A telemetria disponível é o log que o próprio equipamento produz, e um invasor com root escolhe o que fica nesse log.
- Setor regulado tem prazo curto. Instituição financeira sob a Resolução Conjunta nº 6 e operadora de serviço essencial precisam de uma resposta rápida sobre integridade da comunicação. Um gateway possivelmente comprometido coloca em dúvida o conteúdo de meses de troca de mensagens.
- A janela de manutenção é o gargalo real. Atualizar o equipamento que entrega e-mail para a empresa toda raramente é operação de meia hora em horário comercial. Quem não tem par em alta disponibilidade vai negociar parada, e essa negociação costuma ser o que atrasa a correção.
Leitura LATAMSEC
Três perguntas, na ordem em que fazem diferença.
Para quem opera o gateway: qual é a versão do AsyncOS hoje, em cada appliance, incluindo o par de contingência que ninguém atualiza porque não está em produção? A resposta precisa vir do equipamento, não da planilha de inventário.
Para o time de resposta: se a hipótese de comprometimento anterior à correção for verdadeira, o que sobra como evidência? Vale levantar agora a configuração atual do appliance, comparar com a última cópia conhecida e guardar o log de encaminhamento e de regras de conteúdo antes que a atualização reescreva o estado. Atualizar sem preservar esse material elimina a única chance de descobrir o que houve.
Para o comitê de risco: quantos equipamentos na borda processam conteúdo não confiável com privilégio máximo e sem agente de detecção? O gateway de e-mail é o caso do dia, mas a categoria inclui o proxy web, o firewall de aplicação, o appliance de VPN e o próprio filtro de DNS. É a mesma pergunta, feita uma vez para todos eles.
Outros sinais do dia
É a terceira inclusão em menos de duas semanas, depois das listas de 9 e 16 de setembro. O ritmo de entrada no catálogo vem apertando o prazo de correção de quem usa o KEV como referência.
Execução remota de código sem autenticação, com nota 9.8. O Conductor coordena fluxo de trabalho entre serviços, o que dá ao invasor um ponto de vista privilegiado sobre a cadeia inteira.
A CVE-2026-58704 está em erro de lógica no modem celular e permite elevação de privilégio. Frota corporativa com Pixel precisa checar o nível de patch de segurança, não a versão do Android.
Mais um equipamento de borda com exploração confirmada no mesmo período. O padrão do mês é consistente: o que está na frente da rede está sendo atacado antes de ser corrigido.
Fontes e aprofundamento
- Rapid7 · CVE-2026-76461: critical Cisco Secure Email Gateway vulnerability exploited in the wild, com a análise técnica do alcance pré-autenticação.
- SOC Prime · Critical Cisco Secure Email Gateway zero-day enables root RCE, com o caminho entre a injeção de SQL e o comando como root.
- eSecurity Planet · Cisco Secure Email Gateway zero-day exploited for root command execution, com a origem da descoberta no chamado de suporte.
- Network World · Critical Cisco Secure Email Gateway zero-day gives attackers root access, com a leitura de impacto para quem administra o parque.