Mercado · 29 de setembro de 2026
O conselho só trata deepfake como risco depois que alguém da mesa cai
Três em cada quatro líderes de segurança já enfrentaram um ataque com voz ou vídeo sintético. Um em cada quatro perdeu mais de um milhão de dólares em um único episódio. E dez por cento têm alguma ferramenta feita para esse problema. A pesquisa saiu em 28 de setembro.
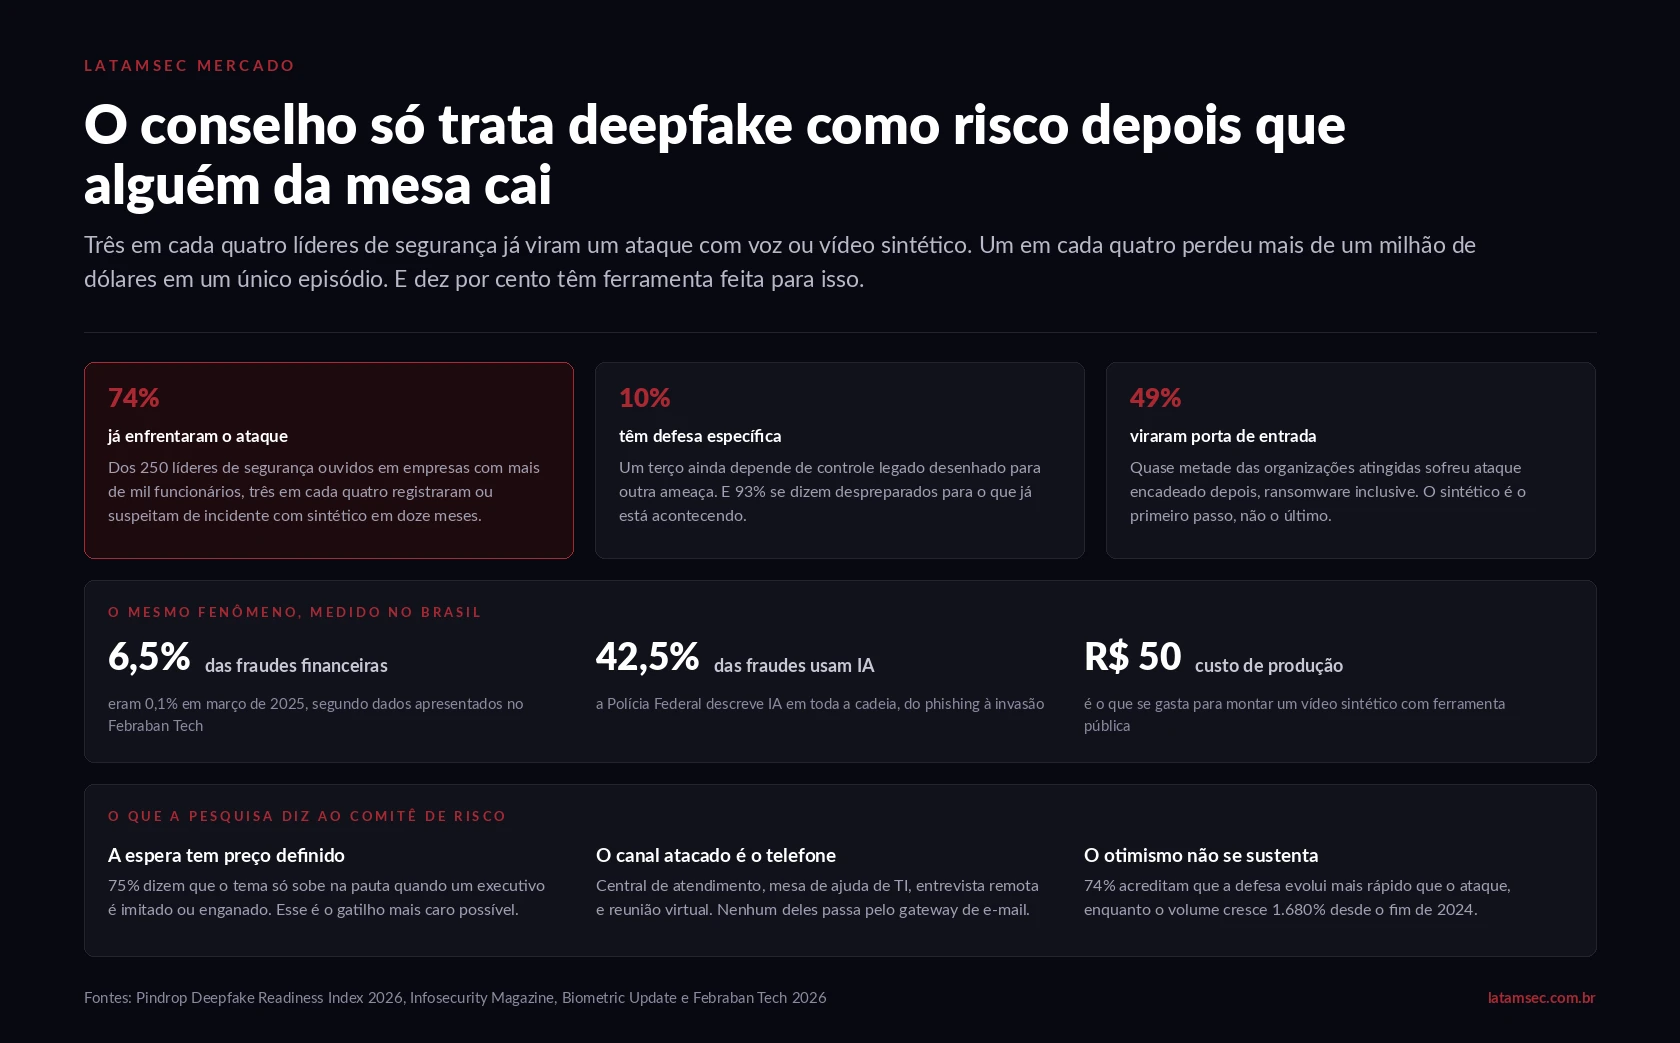
O que aconteceu: a Pindrop publicou em 28 de setembro o Deepfake Readiness Index de 2026, com 250 líderes de segurança de empresas americanas de mais de mil funcionários, ouvidos entre 11 e 22 de junho. Do total, 74% registraram ou suspeitam de ataque com mídia sintética nos últimos doze meses. Quase metade das organizações atingidas contabilizou mais de US$ 500 mil em custo por episódio e um quarto passou de US$ 1 milhão. Apenas 10% têm ferramenta específica para detecção, enquanto mais de um terço ainda depende de controle legado. E 75% dizem que o tema só vira prioridade de conselho depois que um executivo é imitado ou enganado.
O dado mais desconfortável dessa pesquisa não é o prejuízo. É o gatilho.
Três em cada quatro líderes de segurança dizem que o conselho só trata mídia sintética como risco de negócio depois que alguém da própria mesa aparece em um vídeo que não gravou, ou autoriza uma transferência para uma voz que não era a do CFO. É a descrição de uma organização que já sabe onde está o buraco e decidiu esperar a queda para orçar o conserto.
Vale registrar o que esse gatilho custa. Quase metade das empresas atingidas gastou mais de meio milhão de dólares por episódio, somando perda direta, remediação e o tempo de resposta do time. Um quarto passou de um milhão. E 49% sofreram um segundo ataque encadeado depois do primeiro, ransomware incluído, o que sugere que o sintético funciona como porta de entrada e não como o crime completo.
O ataque não passa por onde o controle está
Os canais citados na pesquisa são consistentes entre si: ligação para a mesa de ajuda de TI, central de atendimento, entrevista de emprego remota, reunião virtual e comunicação direta com executivo.
Nenhum deles atravessa o gateway de e-mail. Nenhum deles é inspecionado pelo proxy web. Nenhum deles gera artefato que um EDR consiga classificar. A pilha de segurança que a maioria das empresas construiu na última década foi desenhada para um ataque que chega em anexo ou em link, e esse ataque chega em áudio.
É por isso que o número de 10% com ferramenta específica pesa mais do que parece. Não se trata de uma lacuna de maturidade que se resolve configurando melhor o que já existe. Trata-se de um canal sem controle.
O mesmo fenômeno, medido no Brasil
A pesquisa da Pindrop ouviu apenas líderes americanos. Os números brasileiros vieram de outro lugar e contam a mesma história com outra unidade de medida.
| Indicador | Valor | Referência |
|---|---|---|
| Participação de mídia sintética nas tentativas de fraude financeira | 6,5%, contra 0,1% em março de 2025 | Dados apresentados no Febraban Tech 2026 |
| Fraudes financeiras com algum uso de inteligência artificial | 42,5% | Febraban Tech 2026 |
| Custo estimado para produzir um vídeo sintético convincente | Cerca de R$ 50 com ferramenta pública | Febraban Tech 2026 |
| Crescimento de ataques com apoio de IA | 1.680% entre o quarto trimestre de 2024 e junho de 2026 | Pindrop |
A passagem de 0,1% para 6,5% em quinze meses é o número que merece atenção. Não porque 6,5% seja alto em termos absolutos, mas porque descreve uma técnica que saiu da condição de curiosidade e entrou no repertório padrão. A Polícia Federal, no mesmo evento, descreveu o uso de IA ao longo de toda a cadeia criminal, do phishing à tentativa de invasão de infraestrutura.
E há o dado de R$ 50. Ele explica por que a curva subiu tão rápido. Quando o custo de produção cai para o valor de um almoço, a fraude deixa de precisar de alvo grande para compensar. Passa a valer contra a empresa média, contra o fornecedor, contra a conta de R$ 40 mil.
O otimismo que a pesquisa também mediu
Um número da Pindrop destoa dos outros: 74% dos entrevistados acreditam que a defesa vai evoluir mais rápido do que a sofisticação do ataque.
É difícil conciliar isso com o resto do próprio levantamento. Os mesmos profissionais relatam 93% de preocupação com o despreparo da organização, 10% de adoção de ferramenta específica e um crescimento de 1.680% no volume. O otimismo não está apoiado em capacidade instalada. Está apoiado em expectativa.
Há uma leitura mais generosa, e ela também é útil: talvez o que esses 74% estejam dizendo é que a solução existe e é comprável. O que falta é orçamento, e orçamento depende do conselho, e o conselho está esperando o gatilho.
O que isso muda para quem decide
- O controle que funciona não é de detecção, é de processo. Verificação por canal secundário para qualquer instrução financeira ou de credencial, com palavra combinada previamente e nunca acordada na mesma chamada. Custa pouco e não depende de identificar o sintético.
- A mesa de ajuda de TI é o alvo mais barato. Ela existe para desbloquear gente com pressa, o que é o oposto do que se pede em uma verificação. Redefinição de senha e de segundo fator precisa de um fluxo que não dependa do atendente reconhecer a voz.
- Entrevista remota virou vetor de contratação. A pesquisa cita o canal, e o mercado brasileiro já tem caso de candidato sintético em processo de TI. A verificação de identidade no onboarding deixou de ser formalidade de RH.
- O terceiro entra no escopo. A instrução falsa costuma chegar como pedido de fornecedor mudando dado bancário. O controle precisa estar no processo de cadastro de fornecedor, não só na conscientização interna.
Leitura LATAMSEC
Três perguntas, na ordem em que fazem diferença.
Para o CFO: qual é o maior valor que a organização consegue transferir hoje com base em uma autorização verbal, por telefone ou por videochamada? Esse número é a exposição, e ele não precisa de pesquisa de mercado para ser levantado. Precisa de uma tarde com o time de contas a pagar.
Para o CISO: se um ataque desse tipo acontecer na semana que vem, o que a organização consegue reconstruir? Gravação da chamada, registro da central, metadado da reunião virtual. Sem isso, a investigação começa e termina na memória de quem atendeu.
Para o conselho: a pesquisa diz que 75% dos pares só priorizam o tema depois de um caso próprio. A pergunta a fazer na próxima reunião é se este conselho quer ser o que decide antes, e o que isso custaria. O número está disponível. O incidente também vai estar.
Outros sinais do mercado
A proposta combina supervisão em tempo de execução com telemetria de hardware. É a entrada de um fabricante de silício na camada de controle de agente.
A corretora voltou a operar depois do comprometimento das carteiras quente e morna, em episódio atribuído a operadores norte-coreanos.
A condenação está ligada à campanha contra clientes do Snowflake, que atingiu mais de 165 organizações.
Conexões confirmam passagem por empresa ou instituição de ensino. É uma resposta direta ao candidato fabricado em processo remoto.
Fontes e aprofundamento
- Pindrop · Deepfake Readiness Index 2026, com a metodologia, a margem de erro e os percentuais citados.
- Infosecurity Magazine · Deepfakes Are Becoming a Costly Reality for Businesses, com a leitura dos custos por episódio.
- Biometric Update · Deepfakes are overwhelming businesses unprepared to deal with AI threat, com o recorte de canais atacados.
- InfoMoney · Fatia dos deepfakes em fraudes sobe de 0,1% para 6,5%, com os dados brasileiros apresentados no Febraban Tech 2026.